Uma senha vazada, reutilizada ou fornecida em uma página falsa pode abrir o acesso ao e-mail, aos arquivos e a outros sistemas de uma empresa. A autenticação multifator, ou MFA, acrescenta uma verificação ao processo de login. Ela não elimina todos os riscos, mas ajuda a evitar que somente uma senha seja suficiente para acessar uma conta.
Implementá-la não é apenas ativar uma opção na tela. Também é preciso decidir quais contas proteger primeiro, escolher um método adequado e evitar que a empresa perca o acesso se alguém ficar sem o celular. Este guia apresenta um caminho prático para equipes pequenas.
O que MFA acrescenta — e o que não resolve
MFA pede duas ou mais formas de demonstrar que a pessoa que está fazendo login tem autorização. Por exemplo, uma senha e uma chave de segurança, ou uma senha e uma confirmação em um aplicativo. Os fatores podem se basear em algo que você sabe, algo que possui ou uma característica biométrica.
O benefício concreto é reduzir a possibilidade de que uma senha comprometida seja suficiente para acessar a conta. Mas MFA não corrige permissões excessivas, dispositivos infectados, golpes que induzem alguém a aprovar uma solicitação maliciosa nem processos fracos de recuperação de conta. Combine MFA com senhas exclusivas, atualizações, treinamento da equipe e backups. O NIST recomenda ativar MFA, especialmente as opções resistentes a phishing, sempre que disponíveis (NIST: Cybersecurity Basics).
Comece pelas contas que podem abrir outras portas
Faça uma lista simples dos serviços e das pessoas que têm acesso: e-mail corporativo, administração de usuários, armazenamento de arquivos, bancos e pagamentos, redes sociais, ferramentas de trabalho, acesso remoto e painéis do site. Registre quem é responsável por cada conta e quais informações ou funções ela controla.
Comece pelo e-mail corporativo e pelas contas administrativas. O e-mail costuma ser usado para redefinir senhas de outros serviços; uma conta administrativa pode alterar permissões ou criar novos usuários. Em seguida, proteja o acesso remoto e as contas que lidam com informações confidenciais ou dinheiro. A CISA recomenda exigir MFA sempre que possível, começando pelo acesso privilegiado e remoto e pelas pessoas que lidam com dados confidenciais (CISA: Require Multifactor Authentication).
- Identifique: quais contas existem e quem as administra.
- Priorize: e-mail, contas administrativas, acesso remoto e sistemas financeiros.
- Confira: quais métodos de MFA cada serviço oferece e como funciona a recuperação da conta.
- Registre: quem concluiu a configuração e onde os códigos de recuperação foram armazenados com segurança.
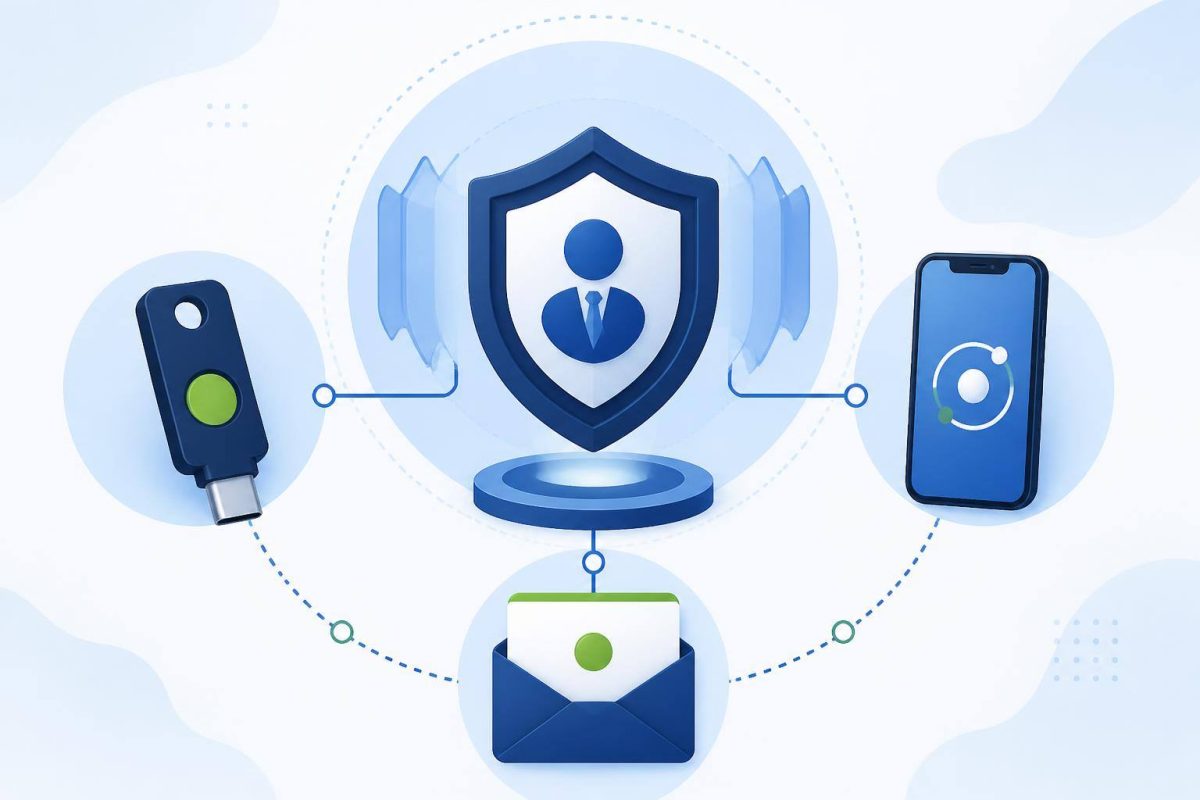
Escolha o método mais forte que a equipe consiga manter
Nem todos os segundos fatores oferecem o mesmo nível de proteção. Se um serviço oferecer chaves de segurança ou passkeys, considere essas opções para as contas de maior impacto. A CISA recomenda buscar métodos de MFA resistentes a phishing e descreve as chaves de segurança como uma alternativa especialmente robusta. Um aplicativo autenticador pode ser uma opção prática quando um método mais forte não estiver disponível. Códigos enviados por SMS ou e-mail são melhores do que não usar MFA, mas oferecem menos proteção que as alternativas mais fortes.
A melhor escolha também precisa ser utilizável: se a equipe não consegue usar o método ou não sabe como substituir um fator perdido, pode acabar recorrendo a exceções permanentes. Consulte as instruções oficiais do serviço e defina os métodos permitidos para cada conta. Para administradores, evite compartilhar a mesma identidade entre várias pessoas; use contas individuais quando o serviço permitir.
A segunda barreira só ajuda quando a equipe sabe usá-la e a empresa sabe como recuperar o acesso.
Planeje a recuperação antes de ativar MFA
Antes de mudar as configurações, confirme se o e-mail e o telefone de recuperação continuam sob controle da empresa. Gere códigos de recuperação quando o serviço oferecer essa opção e guarde-os em um local seguro, acessível às pessoas autorizadas, mas separado da própria conta protegida. Não os compartilhe em um chat aberto nem os mantenha junto do dispositivo usado como segundo fator.
Defina quem pode autorizar uma recuperação e como a identidade dessa pessoa será verificada, principalmente quando a solicitação chegar com urgência. Se alguém perder o celular ou a chave, é necessário ter um processo para revogar o fator perdido, recuperar a conta e registrar a alteração. Não use a conta pessoal de um funcionário como mecanismo de recuperação de toda a empresa.
Ative, teste e revise
- Escolha uma conta prioritária e consulte as configurações oficiais de segurança.
- Ative MFA e cadastre os fatores autorizados seguindo as instruções do provedor.
- Saia da conta e faça login novamente para confirmar que o segundo fator funciona.
- Verifique a recuperação sem expor códigos nem compartilhar senhas.
- Repita o processo para os demais grupos de contas e confira se ninguém mantém acessos desnecessários.
Explique à equipe que não deve aprovar solicitações de login que não iniciou. Se chegar uma solicitação inesperada, a pessoa deve recusá-la e avisar pelo canal interno combinado. O phishing pode chegar por e-mail, mensagens ou redes sociais e pode se passar por um fornecedor ou colega. A FTC recomenda treinar a equipe e verificar solicitações suspeitas usando contatos conhecidos, não os dados incluídos na mensagem (FTC: Cybersecurity for Small Business).
Uma lista de controle para manter MFA útil
- Revise periodicamente quem tem acesso administrativo e remova-o quando não for mais necessário.
- Atualize o inventário de contas quando alguém entrar, mudar de função ou sair da equipe.
- Guarde as instruções de recuperação onde as pessoas autorizadas possam encontrá-las com segurança.
- Revise as configurações de MFA após mudanças de celular, provedor ou processo de acesso.
- Mantenha dispositivos e software atualizados; MFA não substitui essas medidas.
Próximo passo: hoje, faça o inventário das contas, escolha o e-mail e a conta administrativa de maior impacto e ative MFA em uma delas depois de preparar a recuperação. Em seguida, aplique o mesmo processo às demais contas e designe uma pessoa responsável. Essa sequência transforma uma recomendação geral em uma prática que a equipe consegue manter.