Atualizar não é apenas clicar em cada notificação que aparece. Em uma organização real há sites, computadores, aplicações, extensões, equipamentos de rede e serviços de terceiros. Alguns podem ser reiniciados sem grandes consequências; outros sustentam vendas, atendimento ou o trabalho diário. O objetivo não é escolher entre segurança e continuidade, mas criar um processo que reduza riscos com decisões visíveis e repetíveis.
O gerenciamento de patches inclui identificar, priorizar, obter, instalar e verificar atualizações. O NIST o apresenta como manutenção preventiva e recomenda uma estratégia compartilhada entre responsáveis pelo negócio, segurança e tecnologia. Assim, atualizações reativas se transformam em uma rotina que pode ser planejada, medida e melhorada.
A notificação mais barulhenta nem sempre representa a maior urgência. A prioridade é da falha que reúne ameaça crível, ativo importante e exposição relevante.
Por que a gravidade técnica não deve definir sozinha a ordem
Uma pontuação técnica alta merece atenção, mas não responde às perguntas que determinam a ação: o sistema afetado está exposto à internet? Processa dados sensíveis? É essencial para a operação? A função vulnerável está ativa? Existe uma mitigação temporária? A falha já está sendo explorada?
O catálogo de Vulnerabilidades Conhecidamente Exploradas da CISA é uma evidência especialmente útil: ele reúne vulnerabilidades com indícios de exploração ativa, e a CISA recomenda usá-lo como insumo para priorizar vulnerabilidades. Ele não substitui a análise do seu ambiente, mas evita tratar como iguais um risco teórico e uma falha que já está sendo explorada.
Monte uma lista de ativos antes de discutir prazos
Não é possível priorizar aquilo que não se sabe que existe. Comece com um inventário simples e fácil de manter, em vez de esperar uma ferramenta perfeita. Cada ativo precisa ter um responsável e, no mínimo, estas informações:
- nome do sistema, aplicação, site, dispositivo ou serviço;
- responsável pelo negócio e contato técnico;
- função desempenhada e consequência de uma indisponibilidade;
- exposição: internet, rede interna, acesso remoto ou isolamento;
- dados tratados ou armazenados;
- versão, fornecedor e canal de avisos;
- janela de manutenção disponível e plano de reversão.
Inclua componentes frequentemente esquecidos: plugins de sites, temas, bibliotecas, roteadores, firmware, aplicações SaaS com configurações importantes e contas administrativas. Um ativo sem responsável costuma se tornar uma atualização que ninguém valida e que fica pendente por tempo demais.
Use quatro perguntas para definir a ordem
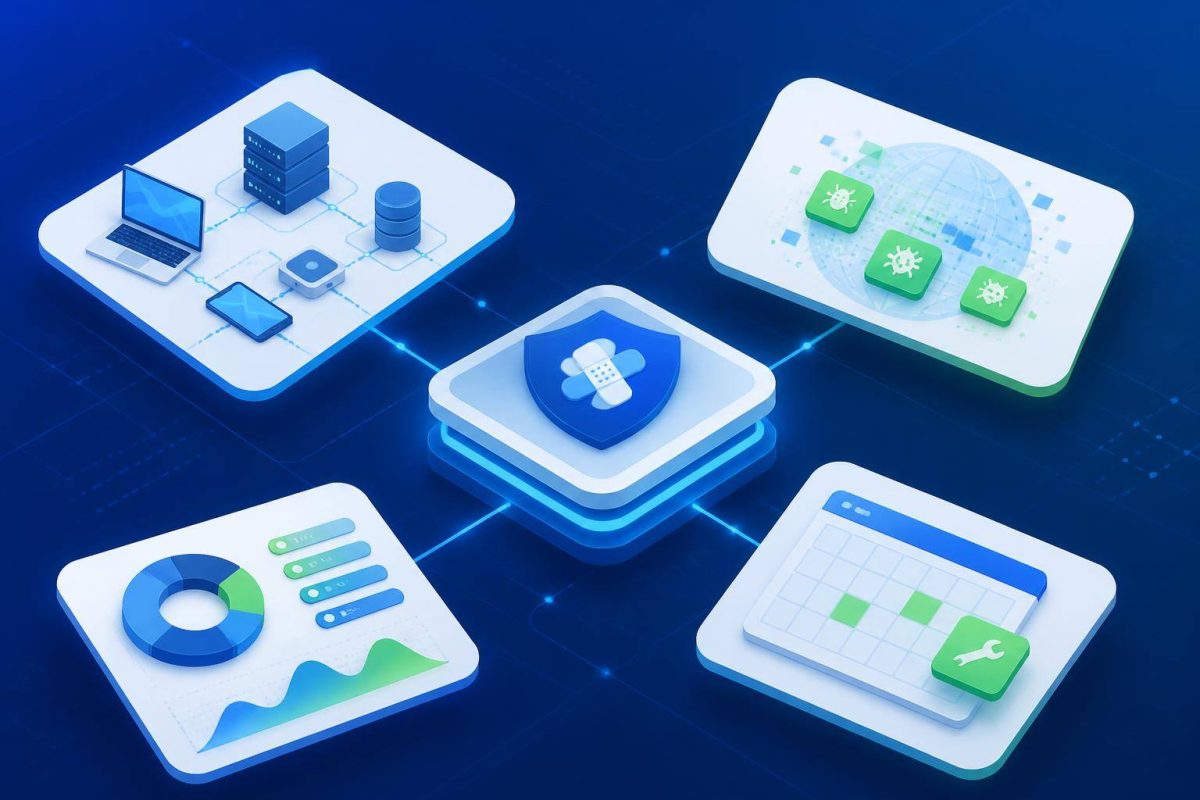
Quando surgir um alerta, avalie cada atualização com o mesmo critério. Isso não precisa ser uma fórmula inflexível; o essencial é registrar por que a prioridade foi atribuída.
- Há exploração conhecida ou uma ameaça concreta? Consulte os avisos do fornecedor e o catálogo KEV. Exploração ativa deve aumentar a urgência.
- Qual é a exposição do ativo? Um serviço público, uma VPN ou uma interface administrativa remota normalmente exige resposta mais rápida do que um equipamento isolado.
- Qual seria o impacto de um comprometimento? Considere interrupção operacional, fraude, acesso a dados, propagação para outros sistemas e danos a clientes.
- Que risco a mudança introduz? Avalie compatibilidade, reinicializações, dependências, capacidade de teste e possibilidade de reversão.
Com as respostas, estabeleça categorias internas claras. Por exemplo: imediata para exploração conhecida em ativos expostos ou críticos; acelerada para falhas graves com alta exposição; programada para o ciclo regular; e aceita temporariamente apenas quando houver justificativa documentada, mitigação e data de revisão.
Teste sem transformar o teste em adiamento
Testar faz parte da segurança, pois uma atualização defeituosa também pode interromper o negócio. Porém, um teste sem prazo deixa a vulnerabilidade exposta. Para mudanças relevantes, use um ambiente representativo ou um grupo piloto, valide jornadas críticas —acesso, pagamentos, formulários, integrações, backups e monitoramento— e determine uma duração máxima para a validação.
Antes da implementação, confirme o backup ou mecanismo de reversão, quem executará o trabalho, o horário, como uma indisponibilidade será comunicada e quais evidências serão guardadas. Depois, verifique a versão instalada, o funcionamento do serviço, os registros de erro e os alertas. “Instalado” não significa automaticamente “resolvido”.
Trate exceções como dívida técnica visível
Às vezes não é possível aplicar o patch imediatamente: uma aplicação legada depende de determinada versão, o fornecedor ainda não liberou correção ou a mudança requer uma janela maior. A exceção não deve permanecer em uma conversa ou na memória de alguém. Registre a vulnerabilidade, os ativos afetados, a justificativa, o risco, a mitigação temporária, o responsável e a data de vencimento.
As mitigações podem incluir desativar um recurso, restringir acesso pela rede, retirar temporariamente um serviço da internet, reforçar a autenticação ou ampliar o monitoramento. Elas compram tempo; não substituem silenciosamente a correção definitiva. A orientação de gerenciamento de patches do NIST enfatiza operacionalizar o processo, portanto as exceções devem ser revistas junto com os patches pendentes.
Transforme o processo em uma rotina curta
Agende uma revisão semanal ou quinzenal de acordo com a sua exposição. Revise avisos, ativos afetados, prioridades, testes, exceções e trabalhos concluídos. Acompanhe poucos indicadores úteis: percentual de ativos inventariados, tempo para corrigir itens de alta prioridade, exceções vencidas e falhas após mudanças. Métricas não substituem julgamento, mas mostram onde o processo está travando.
Próximo passo: escolha hoje os cinco ativos mais importantes para sua operação, atribua um responsável a cada um e registre sua exposição. Em seguida, revise as atualizações pendentes e classifique primeiro as que combinam exploração conhecida, acesso externo e alto impacto para o negócio. Um ritmo de manutenção pequeno e contínuo protege mais do que uma campanha emergencial a cada poucos meses.