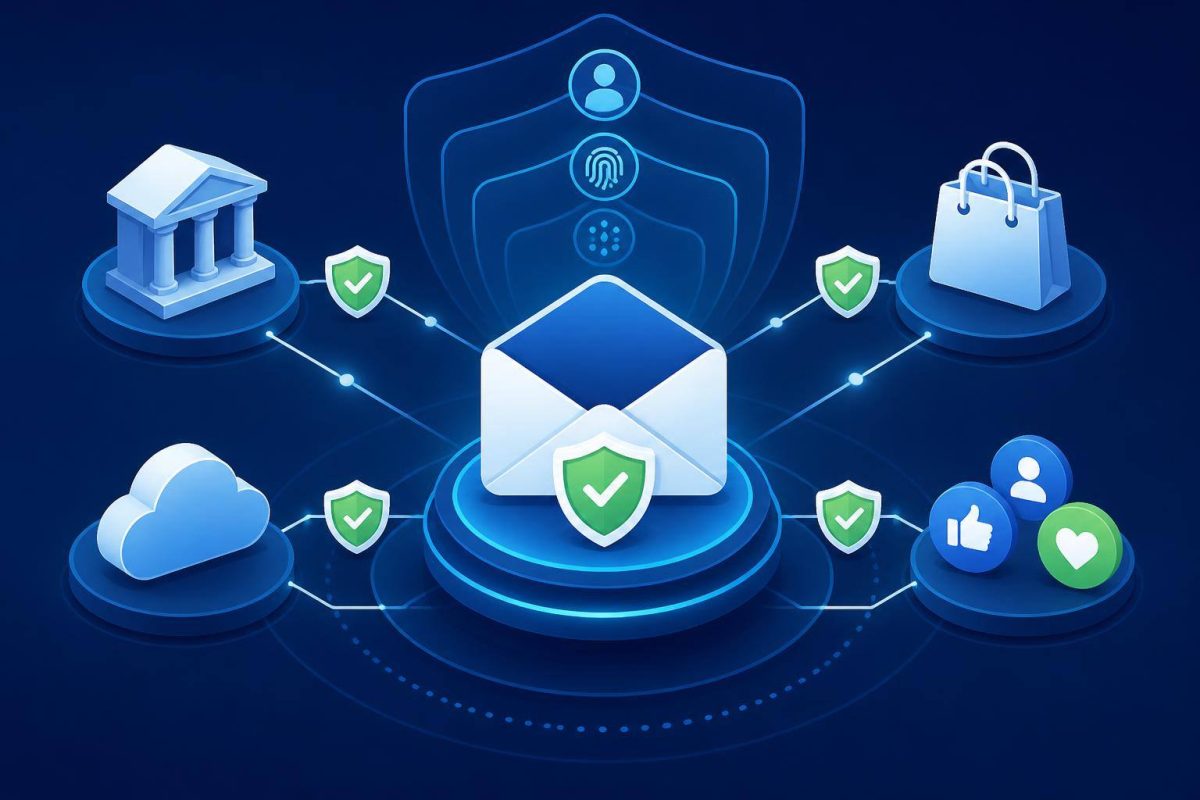
Uma conta online raramente está isolada. O e-mail redefine senhas; um cartão paga assinaturas; uma rede social pode ser usada para imitar uma identidade; uma conta de compras pode armazenar endereços e formas de pagamento. Por isso, o problema não é apenas ter muitas contas. É não saber quais existem, quais são decisivas e como recuperá-las.
Não é preciso trocar todas as senhas em uma tarde nem criar uma senha impossível de lembrar. Uma abordagem melhor é montar um sistema simples: inventário, prioridades, senhas diferentes e uma segunda verificação de acesso sempre que o serviço oferecer esse recurso.
A segurança do dia a dia melhora quando deixa de depender da memória e passa a depender de um processo que pode ser repetido.
Identifique as contas que abrem outras portas
Nem todas as contas exigem a mesma urgência. Um perfil abandonado em um fórum é diferente do seu e-mail principal ou aplicativo bancário. Faça uma lista privada, em papel bem guardado ou em arquivo protegido, sem registrar senhas. Inclua o serviço, o e-mail ou usuário associado, o método de recuperação e o nível de prioridade.
- Prioridade 1: e-mail principal, bancos, cartões, carteiras de pagamento, impostos, identidade digital e conta da operadora de telefonia.
- Prioridade 2: compras online, armazenamento em nuvem, redes sociais, mensageria, plataformas de trabalho e contas educacionais.
- Prioridade 3: aplicativos de entretenimento, testes gratuitos, comunidades e serviços que você não usa mais.
O e-mail merece atenção especial. A FTC alerta que uma conta de e-mail comprometida pode expor links de redefinição de senha de outros serviços. Proteja esse acesso antes de organizar os demais.
Reduza o inventário antes de adicionar novas proteções
Uma conta que você não precisa mais é uma conta que não deveria ter de proteger. Revise assinaturas, serviços de teste, perfis antigos e aplicativos conectados pelo login do Google, Apple, Microsoft ou redes sociais. Se não for possível apagar uma conta, remova dados de pagamento, informações pessoais que já não sejam necessárias e permissões de terceiros.
Revise também as sessões ativas. Encerre as de dispositivos que você não reconhece ou não usa mais. Nos serviços importantes, confirme que o telefone e o e-mail de recuperação estão atualizados e sob seu controle. Recuperar uma conta com um número de telefone antigo costuma ser mais difícil do que evitar essa situação.
Use uma senha diferente para cada serviço
Reutilizar uma senha parece conveniente até que um serviço sofra um vazamento. Se a mesma combinação for testada em outros sites, uma única exposição pode abrir várias contas. A NIST SP 800-63B-4 explica que usar segredos diferentes para cada serviço ajuda a limitar ataques de reutilização de credenciais.
Para a maioria das pessoas, um gerenciador de senhas é a forma mais realista de colocar isso em prática. Ele pode gerar senhas longas e aleatórias, armazená-las e preenchê-las quando necessário. O NIST recomenda esse tipo de ferramenta porque ela reduz a necessidade de criar e memorizar muitas senhas; também recomenda proteger o acesso ao gerenciador com autenticação multifator quando disponível. Consulte a orientação do NIST sobre senhas, gerenciadores e formas de acesso mais seguras.
O que verificar antes de adotar um gerenciador
- Escolha uma frase-senha mestra longa, exclusiva e que você consiga lembrar sem mantê-la junto ao dispositivo.
- Ative MFA para abrir o gerenciador.
- Entenda como funciona a recuperação antes de uma emergência.
- Guarde códigos de recuperação em um local seguro e separado.
- Teste o acesso pelo celular e por outro dispositivo próprio antes de depender totalmente da ferramenta.
Ative MFA primeiro onde uma invasão teria maior impacto
A autenticação multifator, também chamada de MFA ou verificação em duas etapas, solicita algo além da senha: uma aprovação em aplicativo autenticador, uma chave de segurança ou biometria do dispositivo, por exemplo. Ela não torna uma conta invulnerável, mas cria uma barreira importante quando alguém obteve ou adivinhou uma senha.
Comece por e-mail, serviços financeiros, contas de pagamento, redes sociais, arquivos em nuvem e qualquer conta que possa redefinir outra. Quando houver opções, um aplicativo autenticador ou uma chave de segurança costuma ser preferível ao recebimento de códigos por SMS ou e-mail. A FTC explica os métodos disponíveis e lembra que, em muitos serviços, MFA precisa ser ativada manualmente.
Prepare a recuperação sem criar uma porta dos fundos
A recuperação precisa ser possível para você e difícil para outra pessoa. Revise as perguntas de segurança: se as respostas podem ser encontradas nas suas redes sociais ou em registros públicos, elas não representam uma proteção real. Trate as respostas obrigatórias como senhas exclusivas e guarde-as no gerenciador.
Nunca compartilhe códigos temporários ou códigos de recuperação por mensagem, ligação ou e-mail. Uma empresa legítima não precisa que você informe o código que recebeu para confirmar uma ação. Se chegar um aviso inesperado de login ou redefinição, entre no serviço pelo aplicativo ou digitando o endereço conhecido no navegador, e não pelo link da mensagem.
Uma rotina mensal de 15 minutos
- Revise alertas de acesso e dispositivos conectados ao e-mail principal.
- Confirme que MFA continua ativa nas contas prioritárias.
- Exclua uma conta desnecessária ou remova o acesso de um aplicativo que não usa mais.
- Troque uma senha após um aviso de vazamento ou onde ela tenha sido reutilizada.
- Verifique se os dados de recuperação continuam atualizados.
Conclusão: proteja primeiro sua capacidade de recuperar
O objetivo não é alcançar uma configuração perfeita nem transformar segurança em tarefa diária. É impedir que uma única senha, um e-mail desatualizado ou um código compartilhado comprometa todo o restante. Comece hoje pelo seu e-mail principal, ative MFA, remova acessos desnecessários e use senhas exclusivas nas contas críticas. Depois, avance aos poucos: uma conta importante bem protegida vale mais do que dezenas de mudanças apressadas.