O dia 2 de agosto de 2026 marca uma etapa importante na aplicação do Regulamento de Inteligência Artificial da União Europeia, conhecido como AI Act. Mas isso não significa que todas as obrigações comecem ao mesmo tempo, nem que toda empresa que usa uma ferramenta de IA generativa precise aplicar o mesmo conjunto de controles. A aplicação ocorre em etapas, e o calendário para determinados sistemas de alto risco foi alterado pelo AI Omnibus, que entrou em vigor em 27 de julho de 2026. A Comissão Europeia resume as mudanças e as datas.
A interpretação útil para uma empresa não é “agora há mais tempo, então não fazemos nada” nem “tudo mudou hoje”. É preciso separar as obrigações que já se aplicam, os prazos posteriores e as decisões operacionais que vale tomar desde já. Este artigo oferece uma orientação prática, não um parecer jurídico: o alcance concreto depende do sistema, do papel da organização e do contexto de uso.
A data geral não aciona todas as regras de uma vez
O regulamento tem aplicação progressiva. Algumas disposições começaram a valer antes; outras se aplicam a partir de 2 de agosto de 2026, enquanto certas obrigações têm datas posteriores. As perguntas frequentes da Comissão sobre o AI Act apresentam o calendário e as exceções. A partir de agosto de 2026, a Comissão e as autoridades nacionais competentes também passam a exercer funções de aplicação e supervisão em relação às disposições que entram em vigor nessa etapa.
Para responsáveis por produto e pela gestão, a data deve iniciar uma revisão, não uma conclusão automática sobre cada ferramenta da empresa. Um assistente de escrita usado internamente, um sistema que influencia decisões sobre pessoas e um componente de IA integrado a um produto regulamentado não são necessariamente o mesmo tipo de caso. É necessário entender o que o sistema faz, quem o fornece ou utiliza e que efeitos ele pode ter sobre as pessoas.
O que revisar a partir de agosto de 2026
As obrigações de transparência para determinados usos merecem atenção. A Comissão explica que o artigo 50 se aplica a partir de 2 de agosto de 2026. Dependendo do caso, pode ser necessário informar às pessoas que estão interagindo com um sistema de IA ou cumprir requisitos relativos a conteúdo gerado ou manipulado. Não é correto reduzir essas obrigações a um rótulo universal para todo texto produzido com IA: o sistema, o conteúdo, o uso e as condições previstas na norma são relevantes.
A Comissão também descreve uma transição limitada para determinados sistemas que já estavam no mercado antes dessa data, relacionada a algumas obrigações de marcação e detecção. Isso não representa uma isenção geral nem torna opcionais todas as medidas de transparência. Para entender o alcance e as exceções, consulte a explicação oficial do artigo 50. De acordo com essa orientação, conteúdos gerados antes de 2 de agosto de 2026 não precisam ser rotulados retroativamente.
Na operação, as primeiras perguntas podem ser simples: quando necessário, o usuário sabe que está interagindo com IA? Um conteúdo sintético pode ser apresentado de forma enganosa? Quem revisa uma resposta antes de publicá-la ou usá-la em uma decisão? Responder a essas perguntas ajuda a identificar lacunas, mas não substitui uma análise jurídica de aplicabilidade.
Prazos para sistemas de alto risco que vale anotar
Uma mudança importante para o planejamento é o calendário de determinados sistemas de alto risco. O AI Omnibus, em vigor desde 27 de julho de 2026, estabelece que as regras para sistemas listados no Anexo III serão aplicáveis a partir de 2 de dezembro de 2027. Para sistemas de alto risco integrados a produtos físicos regulamentados, o prazo indicado é 2 de agosto de 2028. A Comissão apresenta essas datas como extensões relacionadas à implementação das regras.
Um prazo futuro não prova que um sistema esteja fora do alcance do regulamento, nem determina por si só se um uso é de alto risco. Também não é uma boa razão para adiar inventários, a definição de responsáveis ou a documentação básica. A empresa deve verificar se está consultando o quadro normativo vigente: datas podem mudar por alterações na legislação, e resumos publicados antes de julho de 2026 podem apresentar prazos superados. O comunicado da Comissão sobre a entrada em vigor do AI Omnibus apresenta as datas atualizadas.
Uma revisão prática para equipes de negócio e tecnologia
Em vez de começar pela compra de uma ferramenta de conformidade, comece identificando os usos reais. Uma primeira revisão interna pode seguir estas etapas:
- Fazer um inventário. Registrar ferramentas e sistemas de IA utilizados ou desenvolvidos, a área responsável, a finalidade e as pessoas que recebem seus resultados.
- Esclarecer o papel da empresa. Determinar se a organização fornece, integra, modifica ou utiliza cada sistema. Não presumir que o nome dado pelo fornecedor ao produto resolva essa questão.
- Descrever o impacto. Anotar se o resultado é informativo, publicado externamente, influencia decisões importantes ou afeta pessoas. Diferenciar tarefas de apoio de decisões automatizadas que exijam outra análise.
- Revisar transparência e supervisão. Verificar o que é informado aos usuários, onde uma pessoa intervém, como um resultado pode ser contestado e quando o caso é encaminhado a um responsável.
- Definir responsáveis e manter registros. Determinar quem revisa novos usos, mudanças do fornecedor, incidentes e registros de decisão. Manter documentação proporcional ao risco e evitar coletar dados desnecessários.
- Confirmar o calendário aplicável. Comparar o caso com a legislação e as orientações oficiais vigentes; buscar assessoria especializada quando houver impacto relevante ou incerteza jurídica.
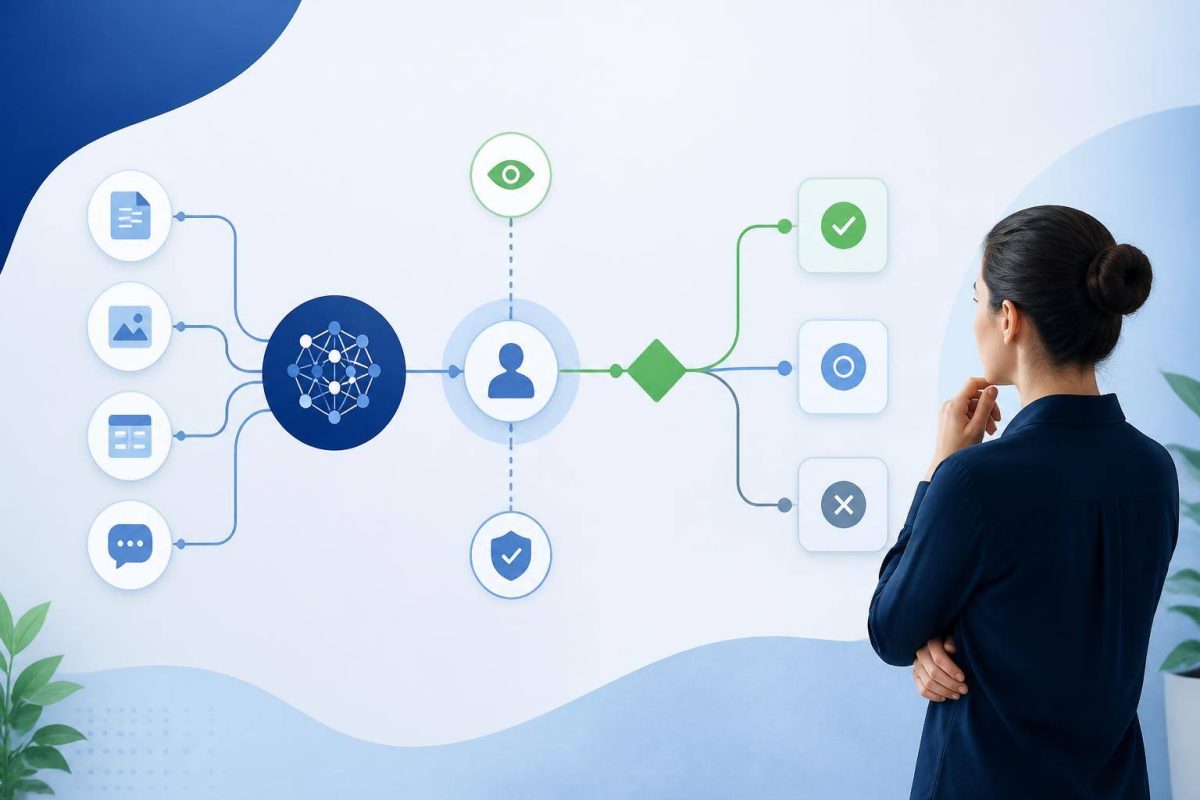
Esse processo é uma ferramenta de gestão, não uma certificação. Seu valor está em tornar visíveis os usos dispersos, os responsáveis e as questões em aberto antes que um sistema se integre a uma operação difícil de alterar.
O que a mudança significa para empresas fora da Europa
O AI Act é uma norma da União Europeia, mas uma empresa estabelecida em outro país não deve descartá-lo automaticamente se desenvolve, oferece ou utiliza sistemas relacionados ao mercado europeu. A pergunta prática é se a atividade e o sistema específico estão abrangidos pelo quadro, não apenas onde fica a sede. A resposta depende dos fatos e requer a análise do texto normativo e, quando apropriado, orientação jurídica local.
Também é útil manter duas tarefas separadas: cumprir a legislação aplicável e projetar sistemas responsáveis. Um prazo regulatório posterior não elimina riscos de erros, vieses, exposição de dados ou decisões difíceis de explicar. Da mesma forma, boas práticas internas, por si só, não comprovam conformidade legal.
Uma conclusão prática
Um calendário regulatório ajuda a organizar o trabalho; não substitui a avaliação de cada uso.
Como próximo passo, escolha um processo que já utilize IA. Documente qual sistema participa, quem depende do resultado, quem supervisiona o processo e que informações são comunicadas. Depois, compare o caso com as obrigações e datas oficiais vigentes, prestando atenção à diferença entre as regras aplicáveis a partir de agosto de 2026 e os prazos posteriores para determinados sistemas de alto risco. Assim, a organização evita tanto a urgência falsa de tratar todos os usos da mesma forma quanto a tranquilidade enganosa de supor que prazos futuros suspendem toda preparação.